Domain axz.at kaufen?
Wir ziehen mit dem Projekt
axz.at um.
Sind Sie am Kauf der Domain
axz.at interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain axz.at kaufen?
Ist ein TPM-Chip vorhanden?
Das kann ich nicht mit Sicherheit sagen, da ich keine Informationen über das spezifische Gerät habe, über das wir sprechen. Ein TPM-Chip (Trusted Platform Module) ist eine Sicherheitskomponente, die auf einigen Computern und Motherboards vorhanden sein kann, um die Sicherheit von Verschlüsselungsschlüsseln und anderen sicherheitsrelevanten Funktionen zu gewährleisten. Es wäre am besten, die technischen Spezifikationen des Geräts zu überprüfen oder den Hersteller zu kontaktieren, um herauszufinden, ob ein TPM-Chip vorhanden ist. **
Ist TPM 2.0 nicht vorhanden, aber Windows 11?
Ja, Windows 11 erfordert TPM 2.0, um installiert und ausgeführt werden zu können. Wenn ein Computer kein TPM 2.0 hat, wird er nicht in der Lage sein, Windows 11 zu installieren oder zu verwenden. Es ist wichtig, die Systemanforderungen von Windows 11 zu überprüfen, bevor man ein Upgrade durchführt. **

Ähnliche Suchbegriffe für TPM-Unterstützung vorhanden
Top-Angebote
Produkte zum Begriff TPM-Unterstützung vorhanden:
-
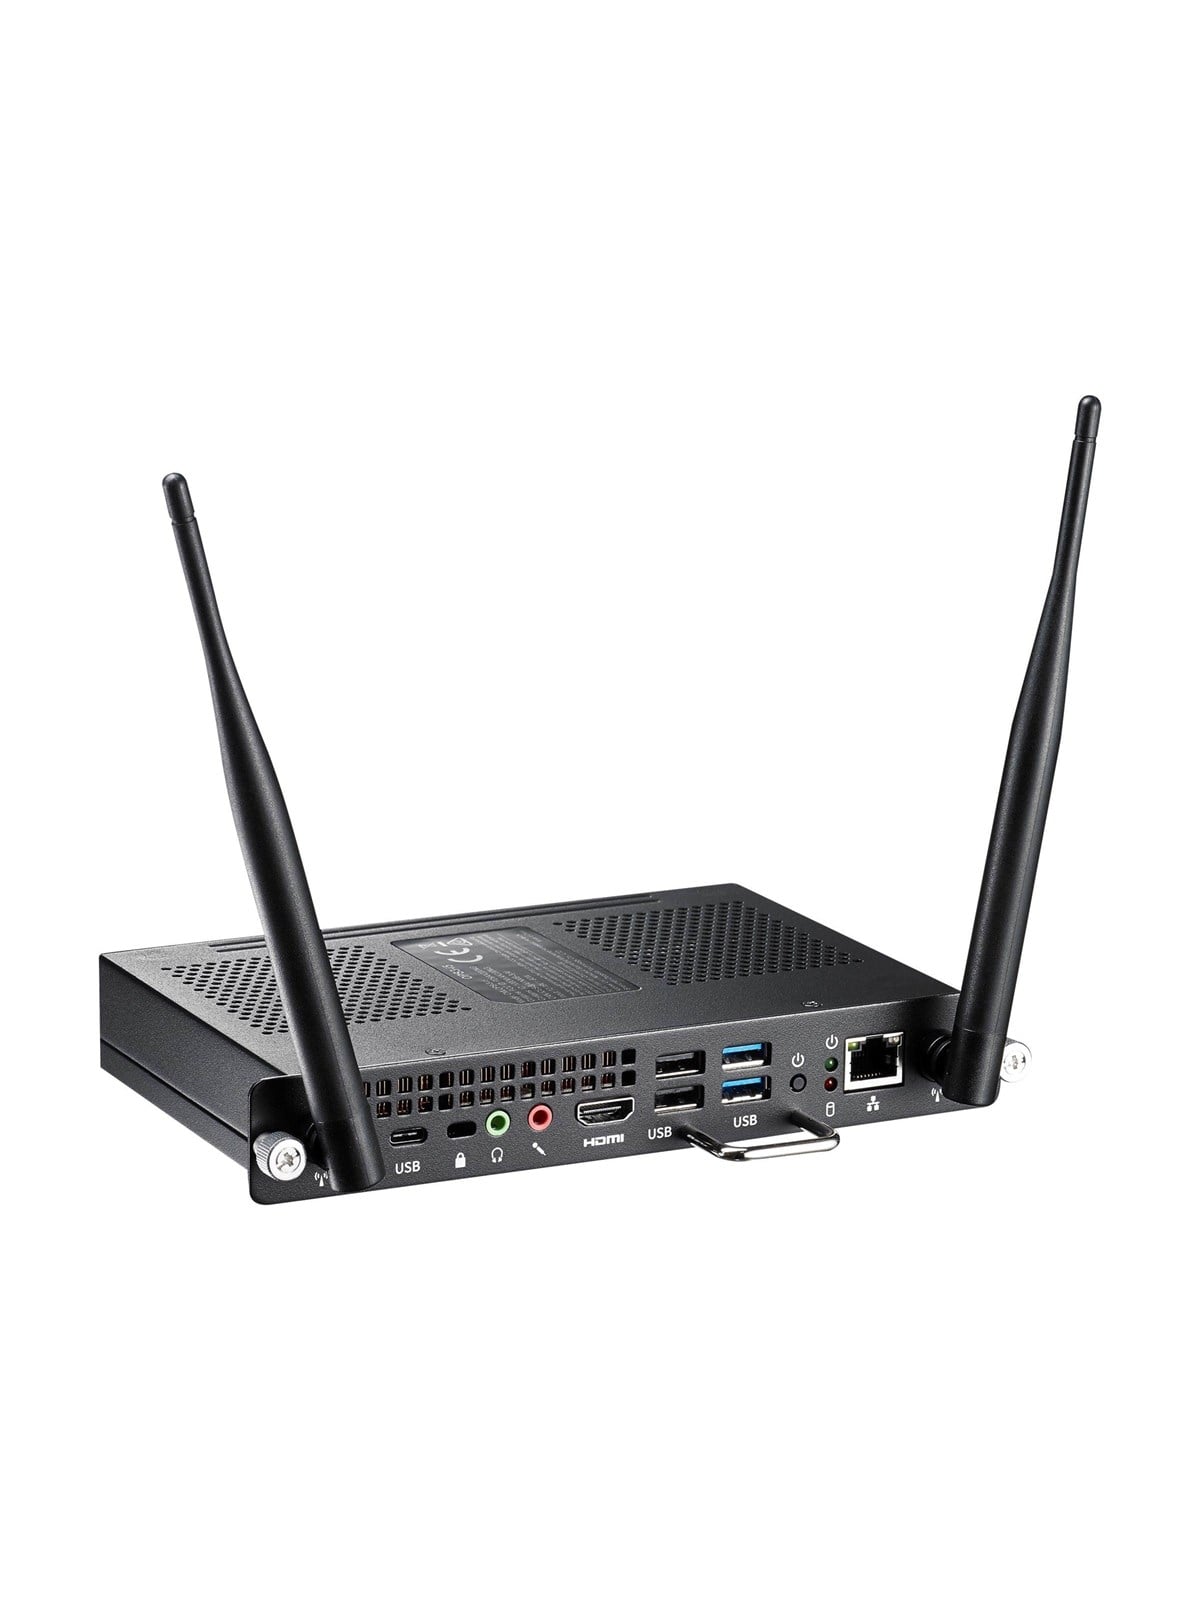
Optoma OPS3-i7-TPMSlot-in-Digital-Signage-Player mit Core i7 Rechenleistung, 8GB DDR4 RAM, 256GB SSD, Intel UHD Graphics und umfangreicher Konnektivität inkl. Gigabit Ethernet, Wi?Fi, Bluetooth 5.1, USB, USB?C und HDMI. Optoma OPS3-i7-TPM ist ein leichtes Slot-in-Gerät, das dafür entwickelt wurde, mehr aus Optoma Creative Touch interaktiven Flat-Panel-Displays herauszuholen, und vielseitige Wiedergabe für digitale Audios, Fotos und Videos bietet - ohne enthaltenes Betriebssystem. Intel Core i7-10510U Quad-Core-Prozessor (1.8GHz) 8GB DDR4 SDRAM 256GB SSD-Speicher Schnittstellen: Gigabit Ethernet, Wi?Fi (802.11a/b/g/n/ac/ax), Bluetooth 5.1 Anschlüsse: USB 2.0, USB 3.0, USB?C, HDMI Unterstützung für Slot-Sicherheitsverriegelung (Kabel separat erhältlich) Saubere Integration und starke Konnektivität machen es zu einem praktischen Computing-Upgrade für kompatible interaktive Displays.1598,71 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Das Selbst ist nicht um seiner Selbst vorhandenLyrische, mantrische und gedanklich aphoristische Expressionen geistiger und sinnlicher Selbst- und Welterfahrung aus dem Ende des 20.ten und dem Beginn des 21.ten Jahrhunderts. Dabei geht es dem...22,70 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
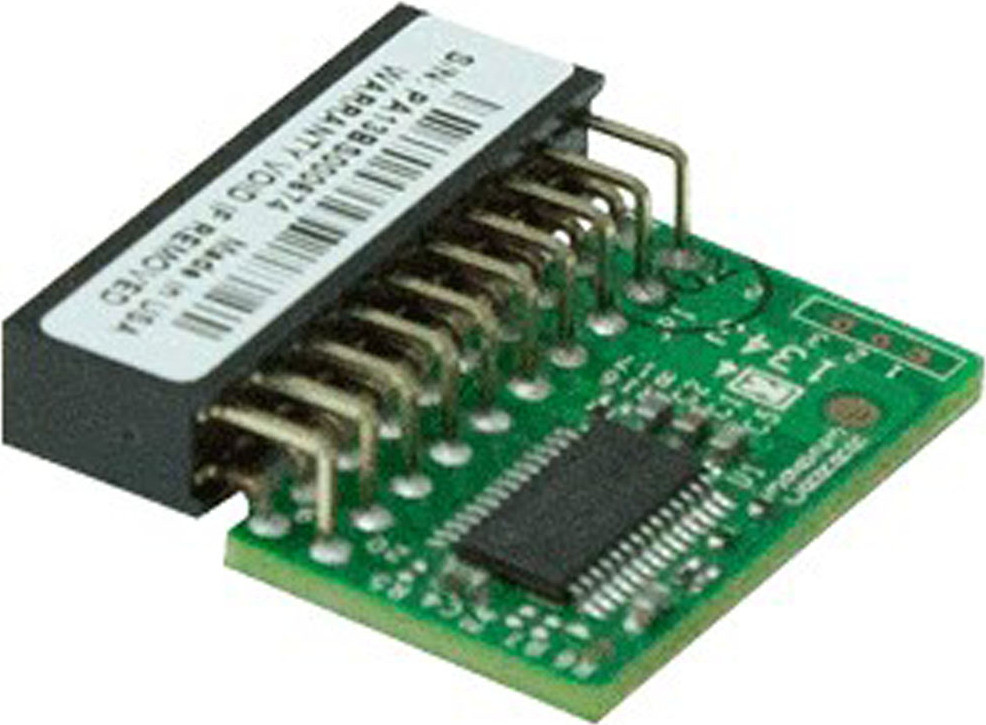
Supermicro TPM Modul TCG 2.0 für E5/E7 ProzessorenMit dem Supermicro AOM-TPM-9665V-S sicherst du deine IT-Infrastruktur auf höchstem Niveau ab. Dieser spezialisierte Hardwaresicherheitschip dient als essenzielles Systemzubehör für professionelle Anwendungen und bietet einen entscheidenden Schutz für sensible Daten und Systemressourcen. Durch die Integration dieser Hardware erhöhst du die Integrität deines Systems und schützt es effektiv vor unbefugten Zugriffen. Die technischen Spezifikationen dieses Moduls machen es zu einer leistungsstarken49,94 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter

-
Warum ist Windows 11 nicht kompatibel, weil kein TPM 2.0 vorhanden ist?
Windows 11 erfordert TPM 2.0, da es eine Sicherheitsfunktion ist, die den Schutz des Systems vor bestimmten Angriffen verbessert. Es ist möglich, dass ältere Computer oder Computer mit niedrigeren Spezifikationen kein TPM 2.0 haben, was bedeutet, dass sie nicht mit Windows 11 kompatibel sind. Microsoft hat diese Anforderung eingeführt, um sicherzustellen, dass Benutzer ein sicheres und zuverlässiges Betriebssystem verwenden. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Ist die Unterstützung für minimale bash-ähnliche Zeilenbearbeitung vorhanden?
Ja, die Unterstützung für minimale bash-ähnliche Zeilenbearbeitung ist vorhanden. Diese Funktion ermöglicht es, die Pfeiltasten zur Navigation in der Befehlszeile zu verwenden, um bereits eingegebene Befehle zu bearbeiten. Durch die bash-ähnliche Zeilenbearbeitung können Benutzer effizienter arbeiten und Fehler in Befehlen leichter korrigieren. Dies ist eine nützliche Funktion, die die Verwendung der Befehlszeile erleichtert. **


Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
Top-Angebote
Produkte zum Begriff TPM-Unterstützung vorhanden:
-
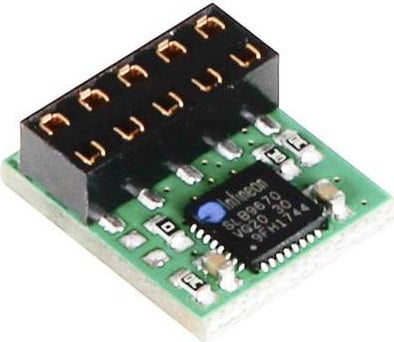
Joy-it Raspberry Pi TPM Modul RB-TPM-Modul (rb-tpm)Das LetsTrust TPM bietet dir eine leistungsstarke und unkomplizierte Lösung zur Hardware-Sicherheit für deinen Raspberry Pi. Basierend auf dem bewährten Infineon Optiga SLB 9670 TPM 2.0 Chip, ermöglicht dieses Modul eine signifikante Aufwertung deiner Hardware-Sicherheit durch die Implementierung eines echten Trusted Platform Module . Durch den Einsatz dieser dedizierten Hardware-Komponente kannst du sensible Prozesse wie die Authentifizierung, das Erstellen von digitalen Signaturen33,28 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Optoma OPS3-i7-TPMSlot-in-Digital-Signage-Player mit Core i7 Rechenleistung, 8GB DDR4 RAM, 256GB SSD, Intel UHD Graphics und umfangreicher Konnektivität inkl. Gigabit Ethernet, Wi?Fi, Bluetooth 5.1, USB, USB?C und HDMI. Optoma OPS3-i7-TPM ist ein leichtes Slot-in-Gerät, das dafür entwickelt wurde, mehr aus Optoma Creative Touch interaktiven Flat-Panel-Displays herauszuholen, und vielseitige Wiedergabe für digitale Audios, Fotos und Videos bietet - ohne enthaltenes Betriebssystem. Intel Core i7-10510U Quad-Core-Prozessor (1.8GHz) 8GB DDR4 SDRAM 256GB SSD-Speicher Schnittstellen: Gigabit Ethernet, Wi?Fi (802.11a/b/g/n/ac/ax), Bluetooth 5.1 Anschlüsse: USB 2.0, USB 3.0, USB?C, HDMI Unterstützung für Slot-Sicherheitsverriegelung (Kabel separat erhältlich) Saubere Integration und starke Konnektivität machen es zu einem praktischen Computing-Upgrade für kompatible interaktive Displays.1598,71 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Ist ein TPM-Chip vorhanden?
Das kann ich nicht mit Sicherheit sagen, da ich keine Informationen über das spezifische Gerät habe, über das wir sprechen. Ein TPM-Chip (Trusted Platform Module) ist eine Sicherheitskomponente, die auf einigen Computern und Motherboards vorhanden sein kann, um die Sicherheit von Verschlüsselungsschlüsseln und anderen sicherheitsrelevanten Funktionen zu gewährleisten. Es wäre am besten, die technischen Spezifikationen des Geräts zu überprüfen oder den Hersteller zu kontaktieren, um herauszufinden, ob ein TPM-Chip vorhanden ist. **
-
Ist TPM 2.0 nicht vorhanden, aber Windows 11?
Ja, Windows 11 erfordert TPM 2.0, um installiert und ausgeführt werden zu können. Wenn ein Computer kein TPM 2.0 hat, wird er nicht in der Lage sein, Windows 11 zu installieren oder zu verwenden. Es ist wichtig, die Systemanforderungen von Windows 11 zu überprüfen, bevor man ein Upgrade durchführt. **
-
Warum ist Windows 11 nicht kompatibel, weil kein TPM 2.0 vorhanden ist?
Windows 11 erfordert TPM 2.0, da es eine Sicherheitsfunktion ist, die den Schutz des Systems vor bestimmten Angriffen verbessert. Es ist möglich, dass ältere Computer oder Computer mit niedrigeren Spezifikationen kein TPM 2.0 haben, was bedeutet, dass sie nicht mit Windows 11 kompatibel sind. Microsoft hat diese Anforderung eingeführt, um sicherzustellen, dass Benutzer ein sicheres und zuverlässiges Betriebssystem verwenden. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Ähnliche Suchbegriffe für TPM-Unterstützung vorhanden
-
Das Selbst ist nicht um seiner Selbst vorhandenLyrische, mantrische und gedanklich aphoristische Expressionen geistiger und sinnlicher Selbst- und Welterfahrung aus dem Ende des 20.ten und dem Beginn des 21.ten Jahrhunderts. Dabei geht es dem...22,70 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Supermicro TPM Modul TCG 2.0 für E5/E7 ProzessorenMit dem Supermicro AOM-TPM-9665V-S sicherst du deine IT-Infrastruktur auf höchstem Niveau ab. Dieser spezialisierte Hardwaresicherheitschip dient als essenzielles Systemzubehör für professionelle Anwendungen und bietet einen entscheidenden Schutz für sensible Daten und Systemressourcen. Durch die Integration dieser Hardware erhöhst du die Integrität deines Systems und schützt es effektiv vor unbefugten Zugriffen. Die technischen Spezifikationen dieses Moduls machen es zu einer leistungsstarken49,94 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Ist die Unterstützung für minimale bash-ähnliche Zeilenbearbeitung vorhanden?
Ja, die Unterstützung für minimale bash-ähnliche Zeilenbearbeitung ist vorhanden. Diese Funktion ermöglicht es, die Pfeiltasten zur Navigation in der Befehlszeile zu verwenden, um bereits eingegebene Befehle zu bearbeiten. Durch die bash-ähnliche Zeilenbearbeitung können Benutzer effizienter arbeiten und Fehler in Befehlen leichter korrigieren. Dies ist eine nützliche Funktion, die die Verwendung der Befehlszeile erleichtert. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.